Por volta de 2008 consolidou-se uma categoria de site que fazia uma oferta simples: pagar para a pessoa clicar em anúncio. Chamavam de paid to click. O usuário se cadastrava, clicava, e recebia uma fração de centavo por clique. O Brasil esteve entre os países que mais alimentaram essas plataformas.
O clique era real. O aparelho era real. A pessoa era real. Só o interesse não existia.
Não era fraude por exceção. Era fraude por desenho do produto.
Do outro lado da mesma plataforma havia um anunciante comprando aquele clique, com relatório, contagem e um custo por clique que fechava bonito. Ele recebia exatamente o que tinha comprado. O problema nunca esteve na entrega, esteve na definição do que estava sendo vendido.
O passo seguinte foi tirar a pessoa da conta. Entre setembro de 2014 e dezembro de 2016, uma operação que se apresentava como rede de anúncios legítima alugou cerca de dois mil servidores comerciais, falsificou mais de seis mil domínios reais e arrendou mais de seiscentos e cinquenta mil endereços de IP para que o tráfego parecesse vir de provedores residenciais americanos. O sistema fabricava ao mesmo tempo os usuários e as páginas que eles visitavam. O Departamento de Justiça dos Estados Unidos apurou mais de sete milhões de dólares desviados de anunciantes, veículos e plataformas, e bilhões de visualizações falsificadas. O responsável foi condenado por júri em 2021 e sentenciado a dez anos de prisão.
Chamava-se Methbot. Durante 2016, no pico, estimou-se que gerava entre três e cinco milhões de dólares por dia.
Servidor consegue fingir muita coisa. Não consegue fingir ser um aparelho.
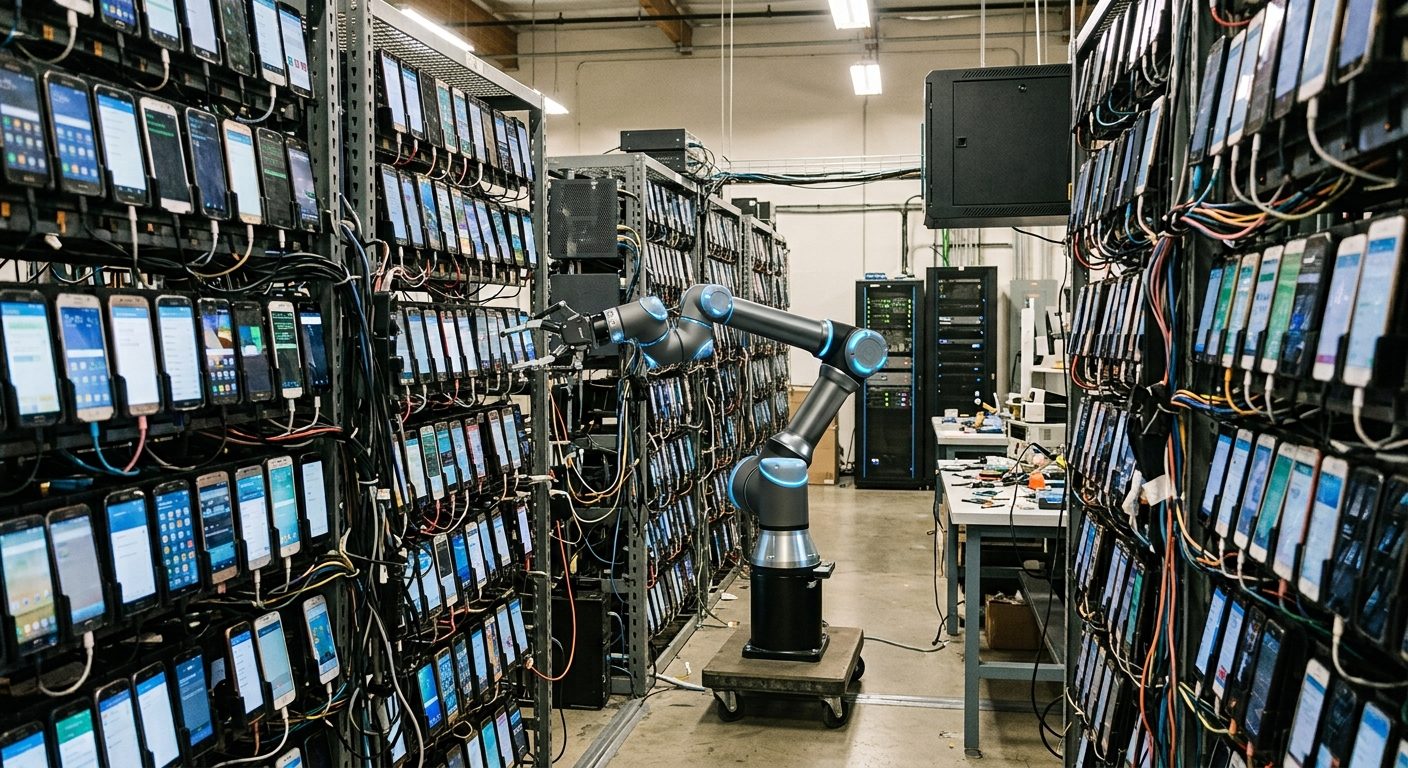
É essa lacuna que o phone farm ocupa. A operação é fisicamente banal: prateleiras de celulares reais, geralmente modelos baratos ou antigos, ligados em rede, com software de automação rodando roteiro de rolagem, toque e navegação. Um painel central comanda todos ao mesmo tempo. Sistemas de rotação de chip trocam a identidade da linha. Do ponto de vista de quem mede, cada interação chega de um telefone verdadeiro, com assinatura de hardware verdadeira, de uma faixa de rede residencial verdadeira.
Quem opera divide-se em dois grupos que quase não se parecem.
O primeiro é oportunista e pequeno. São pessoas nos Estados Unidos e na Europa montando vinte, cinquenta, cem aparelhos em casa para explorar aplicativos que pagam por assistir anúncio. O rendimento relatado é modesto, na casa de algumas dezenas de dólares por mês para vinte aparelhos. O laboratório de fraude da DoubleVerify estimou que os aplicativos de tráfego incentivado geram entre cem e trezentos milhões de requisições de anúncio por mês.
O segundo é industrial e contratado. Galpões documentados no Vietnã, na China, na Tailândia e na Indonésia operam para manipular posição em loja de aplicativo, inflar visualização de transmissão ao vivo, produzir avaliação falsa e fabricar a impressão de que um lançamento pegou. O cliente típico não é um criminoso: é quem precisa que um número pareça maior. Marca em disputa de posição, criador vendendo alcance, aplicativo tentando entrar em ranking, vendedor tentando subir a reputação da loja.
A consequência óbvia é o desperdício direto. O anunciante paga por impressão que ninguém viu.
A consequência que quase ninguém contabiliza é pior, e ela não termina quando a campanha termina.
Quando um aparelho automatizado interage com um anúncio ou com um site, ele passa a integrar os segmentos de audiência construídos a partir daquele comportamento. O remarketing seguinte é servido para robô. O público semelhante seguinte é modelado a partir de robô. A distorção sai do relatório de mídia e se instala na base, que é o ativo que deveria ser o mais confiável da casa. Some-se a isso a terceira camada, a da decisão: a campanha que aparentou desempenho recebe mais verba na semana seguinte.
E o galpão, que era a parte cara da operação, deixou de ser necessário. Uma pesquisa publicada pela HUMAN Security em 2026 detalhou uma configuração montada inteiramente sobre infraestrutura alugada, com telefones virtuais, endereços residenciais, contas envelhecidas compradas e orquestração automatizada, somando algo em torno de dois mil novecentos e setenta dólares por mês, sem custo inicial.
O andar do prédio virou linha de assinatura mensal.
Diante disso, a pergunta que uma operação comercial precisa responder mudou de lugar. Não é mais quanto tráfego chegou, nem quanto custou o clique. É quanto do que está sendo medido corresponde a alguém capaz de comprar. E essa pergunta tem um limite epistemológico que convém dizer em voz alta: é possível provar, por ato determinístico, que um acesso foi de máquina. Não é possível provar o inverso. Ausência de sinal de robô não é prova de gente. O que sobra depois da subtração é um teto, uma faixa, nunca uma certeza.
É desse desconforto que nascem as duas linhas de trabalho da Silverbullet Research nesta frente.
A primeira é o Radar, que trata do tráfego identificado. Ele parte do visitante anônimo de um site, reconhece a empresa por trás do acesso, separa o que é ato de máquina do que não é atribuível a máquina, e ordena o que resta por sinal de intenção. O produto dele não é um número maior. É uma lista menor, e utilizável.
A segunda ainda não tem nome público, e trata da fronteira de agente. É a camada que registra, de forma determinística, quando um acesso é ato de agente automatizado, sem inferir humanidade por ausência de sinal. Ela mede e classifica. Não bloqueia, não julga intenção e não separa agente bom de agente ruim por comportamento.
Entre a plataforma que pagava um centavo por clique em 2008 e a fazenda de telefones alugada por assinatura em 2026, o que não mudou foi a assimetria. Quem fabrica o número sabe exatamente o que está fabricando. Quem paga a conta recebe o total, nunca a lista.
Ricardo Amaral · Brevvi